Suplantación de proveedores: el fraude del cambio de cuenta

Diana Chávez
Especialista en riesgo crediticio, fiscal y regulatorio.Diana Berenice Chávez Hernández es especialista en datos, riesgo y desarrollo de productos de información empresarial, con una trayectoria que integra analítica avanzada, fiscalización, riesgo crediticio, inteligencia regulatoria y estrategia de producto. Su formación en Matemáticas Aplicadas y Computación, complementada con una Maestría en Inteligencia Analítica, le ha permitido construir un perfil técnico y estratégico enfocado en convertir información compleja en criterios claros para la toma de decisiones.
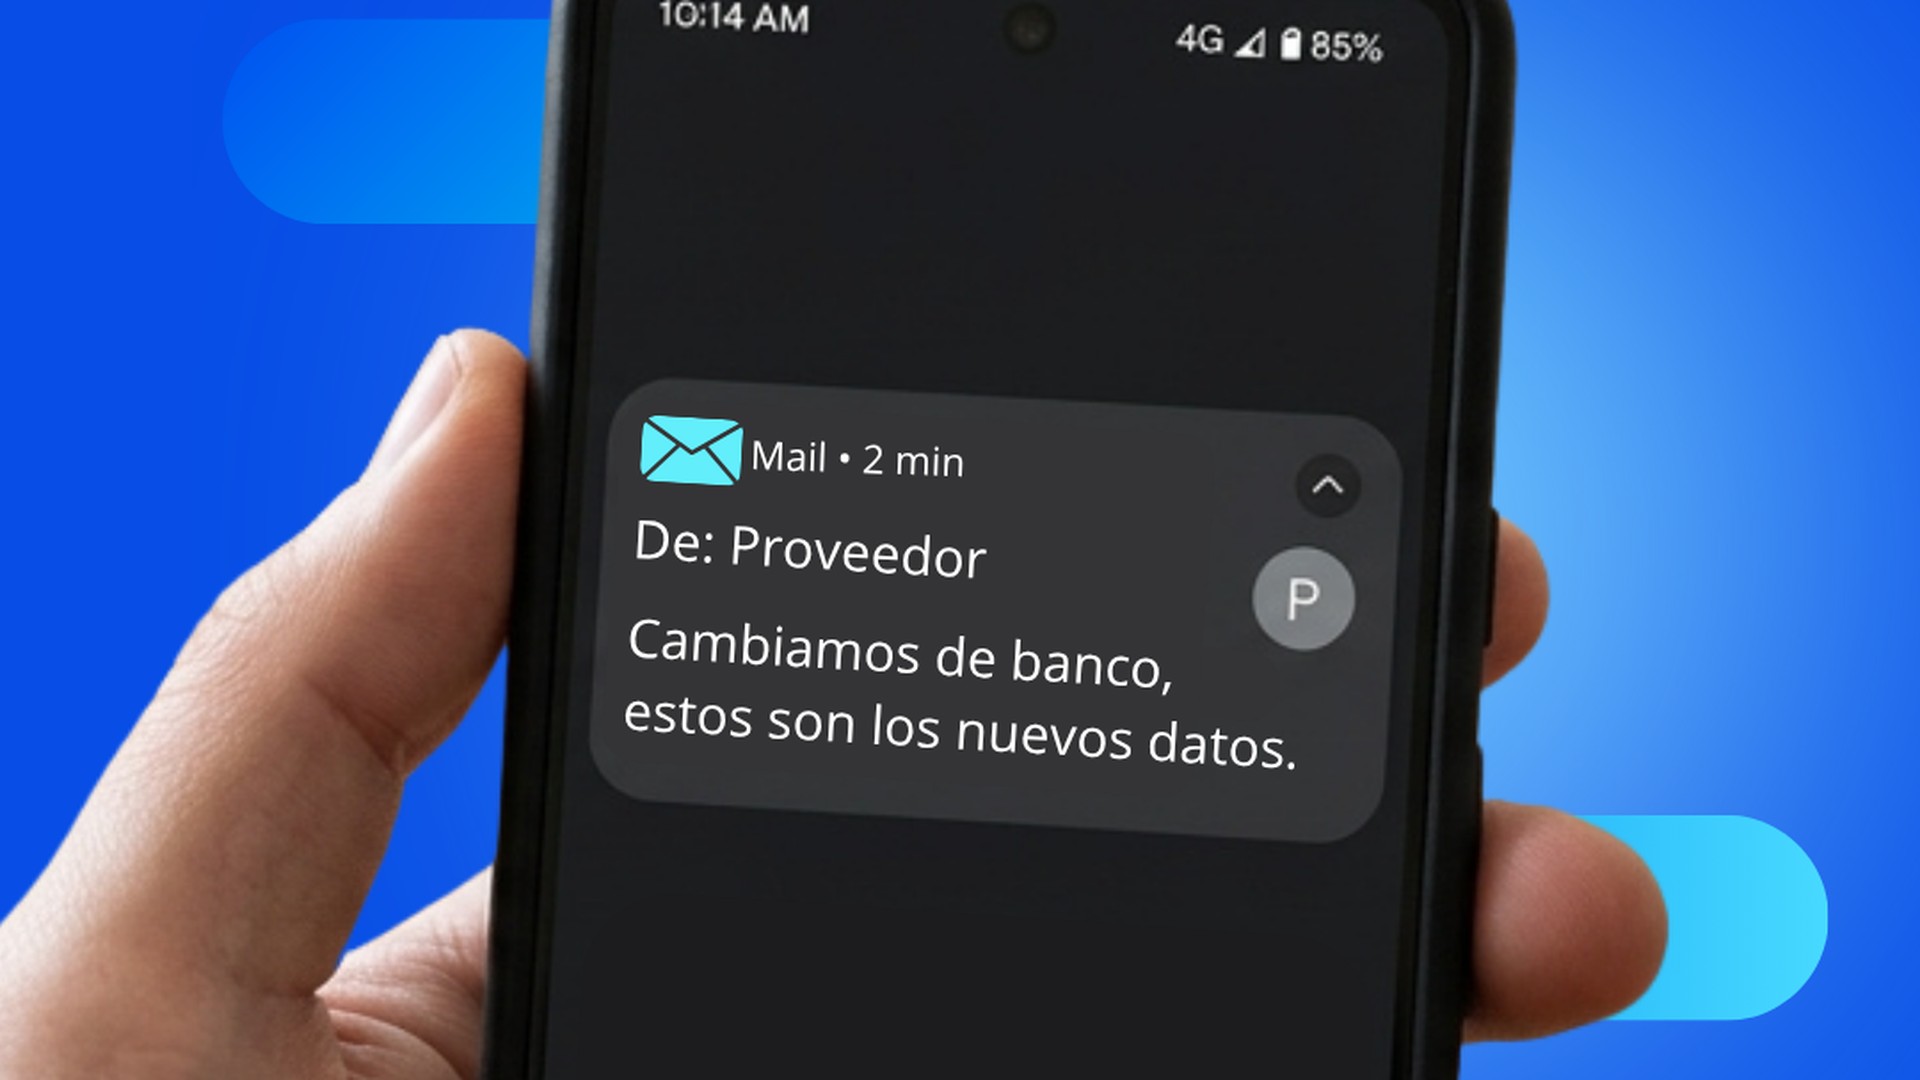
LinkedInEl correo llega de la dirección de siempre. Tiene el formatohabitual y trae la factura que tu equipo estaba esperando. Solo hay un cambio:el proveedor avisa que ahora trabaja con otra cuenta bancaria y adjunta losnuevos datos.
Finanzas actualiza la información y hace el pago.
Tres semanas después, el proveedor llama para preguntar porqué todavía no ha recibido el dinero.
Así suele funcionar la suplantación de proveedores: unfraude que aprovecha procesos completamente normales (recibir una factura,actualizar una CLABE, autorizar una transferencia) para desviar un pagolegítimo. Y muchas veces el problema se descubre cuando el dinero ya salió.
Entonces, ¿cómo ocurre y, sobre todo, dónde se puededetener?
Qué es la suplantación de proveedores
Es un fraude en el que alguien se hace pasar por un proveedor legítimo para conseguir que un pago real termine en una cuentabancaria bajo su control.
Lo complicado es que no necesariamente requiere malware nique alguien entre a los sistemas de la empresa. Desde el punto de vista deFinanzas, el proceso puede parecer perfectamente normal: hay una facturapendiente, llega una actualización de datos y una persona autorizada aprueba latransferencia creyendo que está haciendo su trabajo.
Este fraude forma parte del compromiso de correo empresarial, mejor conocido como BEC (Business Email Compromise).
Una de sus variantes más conocidas es el fraude del CEO, enel que alguien suplanta a un directivo para solicitar una transferencia urgenteo confidencial. En el caso de los proveedores, la señal de alerta puede ser mucho más difícil de ver, porque la petición no necesariamente parece extraordinaria. A veces solo dice: “Cambiamos de banco. A partir de ahora, favor de depositar en esta cuenta”.
Y justo en ese momento hay una factura real por pagar.
El atacante suele llegar por dos caminos. Puede registrar un dominio casi idéntico al del proveedor (cambiar una letra, agregar un guion o hacer alguna modificación difícil de notar) y enviar el correo desde ahí.
Pero también puede haber comprometido el buzón real del proveedor. En ese caso, puede pasar semanas leyendo conversaciones, identificando contactos y entendiendo el calendario de facturación hasta encontrar el momento adecuado para intervenir.
Ahí el fraude se vuelve especialmente difícil de detectar: el correo puede llegar desde la dirección correcta y dentro de una conversación real.
Cuánto dinero mueve este fraude
El Centro de Denuncias de Delitos en Internet del FBI (IC3)registró 24,768 denuncias por compromiso de correo empresarial durante 2025, con pérdidas reportadas por 3,046 millones de dólares, de acuerdo con el Internet Crime Report 2025.
Fue la segunda categoría con mayores pérdidas de todo elreporte, solo detrás del fraude de inversión, y superó los 2,770 millones de dólares registrados en 2024.
Hay que poner esas cifras en contexto: corresponden a denuncias presentadas en Estados Unidos y solo contemplan los casos que las víctimas decidieron reportar.
En México no existe un registro público equivalente que desglose específicamente esta modalidad. Por eso, buena parte de lo que conocemos en la región proviene de casos que se hicieron públicos, generalmente porque fueron lo suficientemente grandes para llamar la atención.
Cuando una llamada ya no es suficiente
Durante mucho tiempo, uno de los controles más sencillos contra este fraude era también uno de los más efectivos: levantar el teléfono.
Si un proveedor pedía cambiar su cuenta bancaria, alguien de Finanzas llamaba al contacto conocido y preguntaba: “¿Sí hicieron este cambio?”.
El problema es que incluso esa comprobación se está volviendo más vulnerable.
En su reporte de 2025, el IC3 cuantificó por primera vez casos de este tipo relacionados con inteligencia artificial: 135 denuncias con conexión confirmada a IA y más de 30 millones de dólares en pérdidas.
Entre los usos identificados aparecen los generadores de texto, capaces de producir mensajes que imitan el tono de una persona, y la clonación de voz para solicitar o autorizar transferencias por teléfono.
México tampoco está fuera de este escenario. El 18 de octubre de 2026, la Secretaría de Seguridad y Protección Ciudadana emitió una alerta por el aumento de fraudes que suplantan a directivos, ejecutivos, proveedores y socios comerciales.
La alerta incluye llamadas y videollamadas con voces o imágenes generadas mediante inteligencia artificial. La recomendación es sencilla, pero importante: una solicitud no debe considerarse auténtica solo porque parece provenir de alguien conocido. Los cambios de información sensible, especialmente los datos bancarios, deben verificarse a través de canales previamente registrados.
¿Por qué el filtro de correo no siempre lo detecta?
Un sistema de seguridad de correo busca lo que suele acompañar a un ataque: un adjunto con código malicioso, un enlace hacia un sitio de robo de credenciales, un remitente que nunca antes había escrito. Un correo de suplantación de proveedor no trae nada de eso. Es texto plano con una solicitud administrativa y, cuando el buzón del proveedor está comprometido, llega además del remitente correcto y dentro del hilo correcto. No hay señal técnica que bloquear.
Del lado del pago, la mecánica tampoco ayuda. Las Reglas del Sistema de Pagos Electrónicos Interbancarios que el Banco de México publicó en la Circular 14/2017 establecen que la CLABE funciona como identificador de la cuenta del cliente y no como identificador del cliente. El abono se aplica a la cuenta que corresponde a esos dígitos. Una CLABE válida que pertenece a un tercero recibe el dinero igual, y la devolución queda sujeta a que ese tercero acceda a regresarlo.
El fraude se corta en el expediente del proveedor
Hay una pregunta que el atacante necesita que nadie formule: de dónde salió este dato bancario. En buena parte de las operaciones la respuesta incomoda, porque el dato llegó por correo, lo capturó quien lo recibió y nadie lo contrastó contra nada. Un dato bancario sin origen documentado puede ser reescrito por cualquier correo creíble, y ese es el punto exacto donde se decide el fraude.
Un padrón de proveedores funciona como control antifraude cuando sostiene estos elementos.
Identidad verificada contra una fuente externa. Lo que el proveedor declaró en su alta no se valida a sí mismo. La razón social, el domicilio fiscal, la estructura corporativa y el estatus ante el SAT se contrastan contra registros independientes, y esa verificación queda guardada con fecha.
El dato bancario como campo controlado. Deja de ser una celda que cualquiera edita y pasa a ser un campo con responsable asignado, evidencia documental de respaldo y bitácora de cambios. Quien quiera saber quién modificó una CLABE y con qué documento, debería poder averiguarlo en menos de un minuto.
Un canal de contacto registrado desde el alta. El teléfono y la persona de contacto se toman del contrato original y se guardan en el expediente. Ese canal, y solo ese, sirve para confirmar cualquier modificación posterior.
Esa estructura es lo que construye una plataforma de homologación y evaluación de proveedores. CIAL360 Supplier recolecta la documentación en un flujo digital, la liga a la identidad legal del proveedor verificada contra la base de datos de Dun & Bradstreet y deja trazabilidad de cada cambio. Compliance Watch cubre el frente de cumplimiento, con revisión contra listas de sanciones, personas políticamente expuestas y medios adversos, más monitoreo que avisa cuando algo cambia después del alta. El número D-U-N-S resuelve una pieza distinta: le da al proveedor un identificador único que es el mismo en cada sistema, lo que elimina los registros duplicados donde suele esconderse un alta fraudulenta.
La mecánica de verificación previa está desarrollada en la guía de debida diligencia de proveedores y en el proceso de homologación de proveedores. Para la etapa posterior al alta, que es donde este fraude encuentra su ventana, conviene revisar con qué frecuencia monitorear a un proveedor. Y cuando el proveedor es nuevo y nadie lo conoce, el riesgo cambia de forma, porque ya no se trata de un proveedor real suplantado sino de una empresa que nunca existió. Esas señales están en el artículo sobre cómo identificar una empresa fachada.
Cómo establecer un protocolo para cambios de datos bancarios
Un buen protocolo no debería depender de que alguien “tenga buen ojo” para detectar un correo extraño. Tiene que ser lo bastante claro para que cualquier persona del área pueda seguirlo, incluso cuando exista presión por hacer el pago.
La verificación debe partir del expediente, no del correo.
Si llega una solicitud de cambio de cuenta, la llamada de confirmación se hace al número registrado previamente. No al teléfono que aparece en la firma del mensaje que acaba de solicitar el cambio.
Quien verifica no debería ser quien captura.
La persona que actualiza los datos bancarios y la que confirma el cambio con el proveedor deberían ser distintas. Es el principio de separación de funciones aplicado no solo a la autorización del pago, sino también a la información que determina dónde terminará ese dinero.
Los pagos mayores pueden requerir una validación adicional.
Cada organización puede establecer su propio umbral. Cuando el primer pago a una cuenta nueva supere esa cantidad, se solicita una segunda autorización.
Conviene dejar un periodo entre el cambio y el primer pago.
Una transferencia inmediata reduce el tiempo disponible para detectar una anomalía. Una ventana de espera, aunque sea breve, puede dar margen para confirmar la información antes de que el dinero salga.
Todo cambio debe quedar documentado.
Quién lo solicitó, quién lo verificó, por qué medio, qué documento lo respalda y cuándo ocurrió. Esa bitácora es fundamental si después hay que reconstruir lo sucedido.
Y hay un elemento menos técnico, pero igual de importante: la dirección de la empresa debe respaldar el protocolo.
Un empleado difícilmente detendrá un pago si cree que verificar la información puede ocasionarle un problema con un proveedor importante o con un directivo. Si existe una regla clara, la pregunta deja de ser “¿por qué estás desconfiando?” y se convierte simplemente en parte del proceso.
¿Qué hacer si el pago ya salió?
En ese momento, el tiempo importa. Los fondos pueden moverse rápidamente entre distintas cuentas, así que conviene actuar cuanto antes.
Contacta inmediatamente al banco emisor.
La solicitud de recuperación debe hacerse con el banco desde el que salió la transferencia, utilizando la clave de rastreo y el comprobante de la operación. Cuanto más rápido se reporte, mayor será la posibilidad de que los fondos todavía se encuentren en la cuenta receptora.
Presenta la denuncia.
El caso debe denunciarse ante la fiscalía correspondiente y reportarse a la Policía Cibernética. Es importante conservar los correos originales con sus encabezados completos, los registros bancarios y, si existieron, las grabaciones de llamadas.
Avisa al proveedor real por un canal confiable.
Si su correo fue comprometido, es posible que el atacante esté intentando repetir el fraude con otros clientes. El contacto debe hacerse utilizando la información registrada previamente, no respondiendo al mismo hilo sospechoso.
Revisa también los sistemas internos.
No hay que asumir automáticamente que el compromiso ocurrió del lado del proveedor. Conviene revisar los buzones propios, posibles reglas de reenvío creadas sin autorización, inicios de sesión inusuales y otros cambios recientes en datos bancarios de proveedores.
Preguntas frecuentes
¿Qué es el fraude de suplantación de proveedores?
Es un fraude en el que un atacante se hace pasar por un proveedor legítimo, normalmente por correo electrónico, para pedir que los pagos se depositen en una cuenta bancaria distinta que él controla. Pertenece a la familia del compromiso de correo empresarial o BEC. No requiere malware ni acceso a los sistemas de la empresa víctima, porque lo que explota es la confianza en una relación comercial que ya existe.
¿Cómo detectar un correo que suplanta a un proveedor?
Las señales habituales son un dominio con una letra alterada o un carácter de más, una solicitud de cambio de cuenta bancaria que llega junto con una factura, urgencia para que el pago salga antes de cierta hora y una petición de que el asunto se maneje por correo y no por teléfono. Ninguna señal basta por sí sola. El único control confiable es confirmar por un canal independiente registrado previamente.
¿Qué hacer si la empresa ya transfirió a la cuenta falsa?
Lo primero es contactar al banco emisor con la clave de rastreo para solicitar la recuperación de los fondos, en el menor tiempo posible. Después se presenta la denuncia ante la fiscalía correspondiente y se reporta el caso a la Policía Cibernética. En paralelo conviene avisar al proveedor real por su canal registrado y revisar si alguno de los buzones propios fue comprometido.
¿Se puede recuperar el dinero de una transferencia fraudulenta?
Es posible, aunque depende casi por completo de la velocidad de la reacción. Una transferencia ya aplicada se abona a la cuenta que corresponde a la CLABE capturada, y su devolución queda sujeta a que el titular de esa cuenta acceda a regresarla o a que la autoridad intervenga. Cuando el reporte al banco ocurre en las primeras horas, aumenta la probabilidad de que los fondos sigan ahí.
¿Cómo verificar un cambio de datos bancarios de un proveedor?
Llamando al contacto que quedó registrado en el contrato o en el expediente del alta, nunca al número que aparece en el correo que solicita el cambio. La confirmación la hace una persona distinta de la que captura el dato en el sistema, se documenta con fecha y evidencia, y el primer pago a la cuenta nueva pasa por una autorización adicional.
¿La inteligencia artificial hace más difícil detectar este fraude?
Sí, porque elimina las señales en las que se apoyaba la detección informal. Los generadores de texto producen correos sin errores de redacción y con el estilo del remitente suplantado, y la clonación de voz permite que una llamada de confirmación suene como el contacto de siempre. El IC3 del FBI contabilizó en 2025 más de 30 millones de dólares en pérdidas por casos de este fraude con conexión confirmada a inteligencia artificial.
Verifica antes de pagar, no después
Si tu empresa no puede responder hoy de dónde salió el dato bancario de sus veinte proveedores principales, ese es el hueco por el que entra este fraude. Conoce CIAL360 Supplier y revisa con un especialista cómo quedaría tu padrón con identidad verificada y trazabilidad en cada cambio.
Fuentes
Federal Bureau of Investigation, Internet Crime Complaint Center. Internet Crime Report 2025. Publicado en 2026.
Secretaría de Seguridad y Protección Ciudadana de México. Comunicado 386, emitido por la Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas. 18 de octubre de 2026.
Banco de México. Circular 14/2017, Reglas del Sistema de Pagos Electrónicos Interbancarios. Emitida el 26 de junio de 2017.
Nuestra base de datos de 60 millones de empresas en América Latina nos permite proporcionarle materiales ricos y actualizados sobre el mercado.